网页
综合
更新时间 2026-11-05 09:21:00
ToDesk 权限分级与访问黑白名单实操:企业局域网设备分组与临时授权管理规范 - Todesk
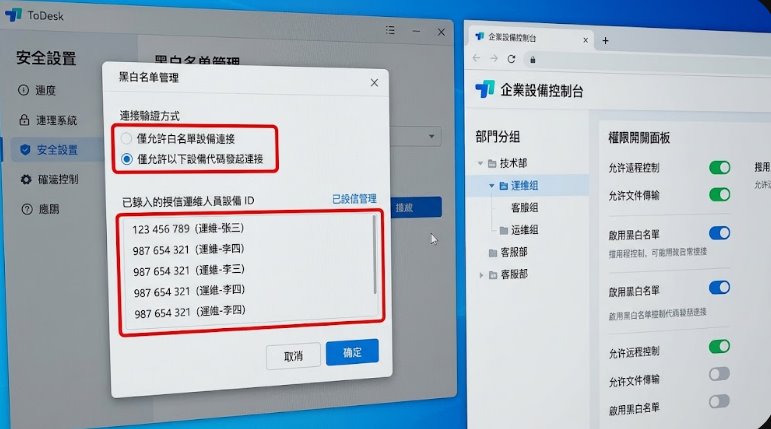
在不设防的集中办公网络中,缺乏访问控制机制的远程端点通常面临以下安全敞口:
实测数据表明,开启设备白名单后,网络层会直接在会话握手前校验主控端唯一硬件指纹,未列入白名单的设备发起的请求会在 0.1 秒内被本地驱动直接拒绝,根本不会走到密码验证阶段。
请在被控端电脑上按以下流程配置最小权限基线:
当遇到厂商技术人员或外部临时协同人员需要短期远程指导时: 1. 切勿将你的固定安全密码告知对方。 2. 在主界面临时开启「临时密码」,并将更新频率设置为「每次连接断开后立即刷新」。 3. 进入「功能权限控制」,针对临时连接关闭「允许向外拖拽文件」与「允许同步剪贴板」,仅保留「允许远程鼠标控制」与「开启语音沟通」。 4. 对方在连入期间只能操作界面,无法无痕拷贝你电脑里的任何文档或代码,会话一断开临时密码即刻作废。
如果你管理着十几台以上的电脑: 1. 登录 ToDesk 企业管理员控制台网页端。 2. 按照部门建立设备分组(例如“财务部”、“研发部”、“公共展厅”)。 3. 在云端控制台统一勾选策略:强制所有被控端开启隐私屏、禁止剪贴板向外复制、并开启会话日志审计。 4. 策略会在几秒钟内静默推送下发至所有在线客户端,免去逐台电脑人工配置的繁琐。
答:白名单支持动态追加。如果你在外地需要用新手机连入,只需登录绑定的同一个官方认证账号,通过手机短信二次验证后,可以在账号管理里直接将当前新设备的代码远程追加进白名单中。
答:黑名单是“除了被拉黑的设备,其他人都能连”,主要用于踢掉骚扰设备;白名单是“除了被指定的设备,任何人都不准连”,属于零信任防御。在涉及重要数据和远程办公的场景下,强烈建议直接使用白名单。
答:在受控端的高级权限设置中,可以将文件传输权限细分为“仅允许从主控端上传至被控端(单向写入)”,禁止从被控端下载到本地;或者日常保持开启,仅在给临时外部人员连接时临时切换为只读观察模式。
远程工具的高效不应建立在安全妥协之上。坚持“核心设备必设代码白名单、外部协助只给一次性临时权限、敏感文件单向管控”的基线标准,就能让远程协作在享受极致便捷的同时,将越权与泄密风险死死锁在牢笼之中。
一、三种文件传输方式与实测速度对比 在 ...
核心摘要:ToDesk 官方标称的端到端...
一、一个被低估的百亿赛道 远程控制软件,...
一、三种远程传文件方式的适用场景 在日常...
一、一个账号只能远控一台设备?你可能需要...
一句话回答:ToDesk免费吗? ToD...
© 2013–2026 All Rights Reserved。ToDesk远程桌面软件,免费安全流畅的远程连接电脑手机。
实测数据表明,开启设备白名单后,网络层会直接在会话握手前校验主控端唯一硬件指纹,未列入白名单的设备发起的请求会在 0.1 秒内被本地驱动直接拒绝,根本不会走到密码验证阶段。
请在被控端电脑上按以下流程配置最小权限基线:
当遇到厂商技术人员或外部临时协同人员需要短期远程指导时: 1. 切勿将你的固定安全密码告知对方。 2. 在主界面临时开启「临时密码」,并将更新频率设置为「每次连接断开后立即刷新」。 3. 进入「功能权限控制」,针对临时连接关闭「允许向外拖拽文件」与「允许同步剪贴板」,仅保留「允许远程鼠标控制」与「开启语音沟通」。 4. 对方在连入期间只能操作界面,无法无痕拷贝你电脑里的任何文档或代码,会话一断开临时密码即刻作废。
如果你管理着十几台以上的电脑: 1. 登录 ToDesk 企业管理员控制台网页端。 2. 按照部门建立设备分组(例如“财务部”、“研发部”、“公共展厅”)。 3. 在云端控制台统一勾选策略:强制所有被控端开启隐私屏、禁止剪贴板向外复制、并开启会话日志审计。 4. 策略会在几秒钟内静默推送下发至所有在线客户端,免去逐台电脑人工配置的繁琐。
答:白名单支持动态追加。如果你在外地需要用新手机连入,只需登录绑定的同一个官方认证账号,通过手机短信二次验证后,可以在账号管理里直接将当前新设备的代码远程追加进白名单中。
答:黑名单是“除了被拉黑的设备,其他人都能连”,主要用于踢掉骚扰设备;白名单是“除了被指定的设备,任何人都不准连”,属于零信任防御。在涉及重要数据和远程办公的场景下,强烈建议直接使用白名单。
答:在受控端的高级权限设置中,可以将文件传输权限细分为“仅允许从主控端上传至被控端(单向写入)”,禁止从被控端下载到本地;或者日常保持开启,仅在给临时外部人员连接时临时切换为只读观察模式。
远程工具的高效不应建立在安全妥协之上。坚持“核心设备必设代码白名单、外部协助只给一次性临时权限、敏感文件单向管控”的基线标准,就能让远程协作在享受极致便捷的同时,将越权与泄密风险死死锁在牢笼之中。
一、三种文件传输方式与实测速度对比 在 ...
核心摘要:ToDesk 官方标称的端到端...
一、一个被低估的百亿赛道 远程控制软件,...
一、三种远程传文件方式的适用场景 在日常...
一、一个账号只能远控一台设备?你可能需要...
一句话回答:ToDesk免费吗? ToD...
© 2013–2026 All Rights Reserved。ToDesk远程桌面软件,免费安全流畅的远程连接电脑手机。
访问原文
返回搜索
https://todesk.services/todesk-%e6%9d%83%e9%99%90%e5%88%86%e7%ba%a7%e4%b8%8e%e8%ae%bf%e9%97%ae%e9%bb%91%e7%99%bd%e5%90%8d%e5%8d%95%e5%ae%9e%e6%93%8d%ef%bc%9a%e4%bc%81%e4%b8%9a%e5%b1%80%e5%9f%9f%e7%bd%91%e8%ae%be%e5%a4%87/
本页为82搜索生成的网页快照,内容来自站内索引;演示数据的原文链接仅作示例。